Rate limiting
La API acepta un número máximo de solicitudes por ventana de tiempo. Ese límite — el rate limiting — protege la plataforma de excesos, como una integración atrapada en un bucle que dispara miles de llamadas.
Ver los límites
Los límites aparecen en la pestaña Rate Limits de Sistema › API (/dashboard/api?tab=rate-limits).
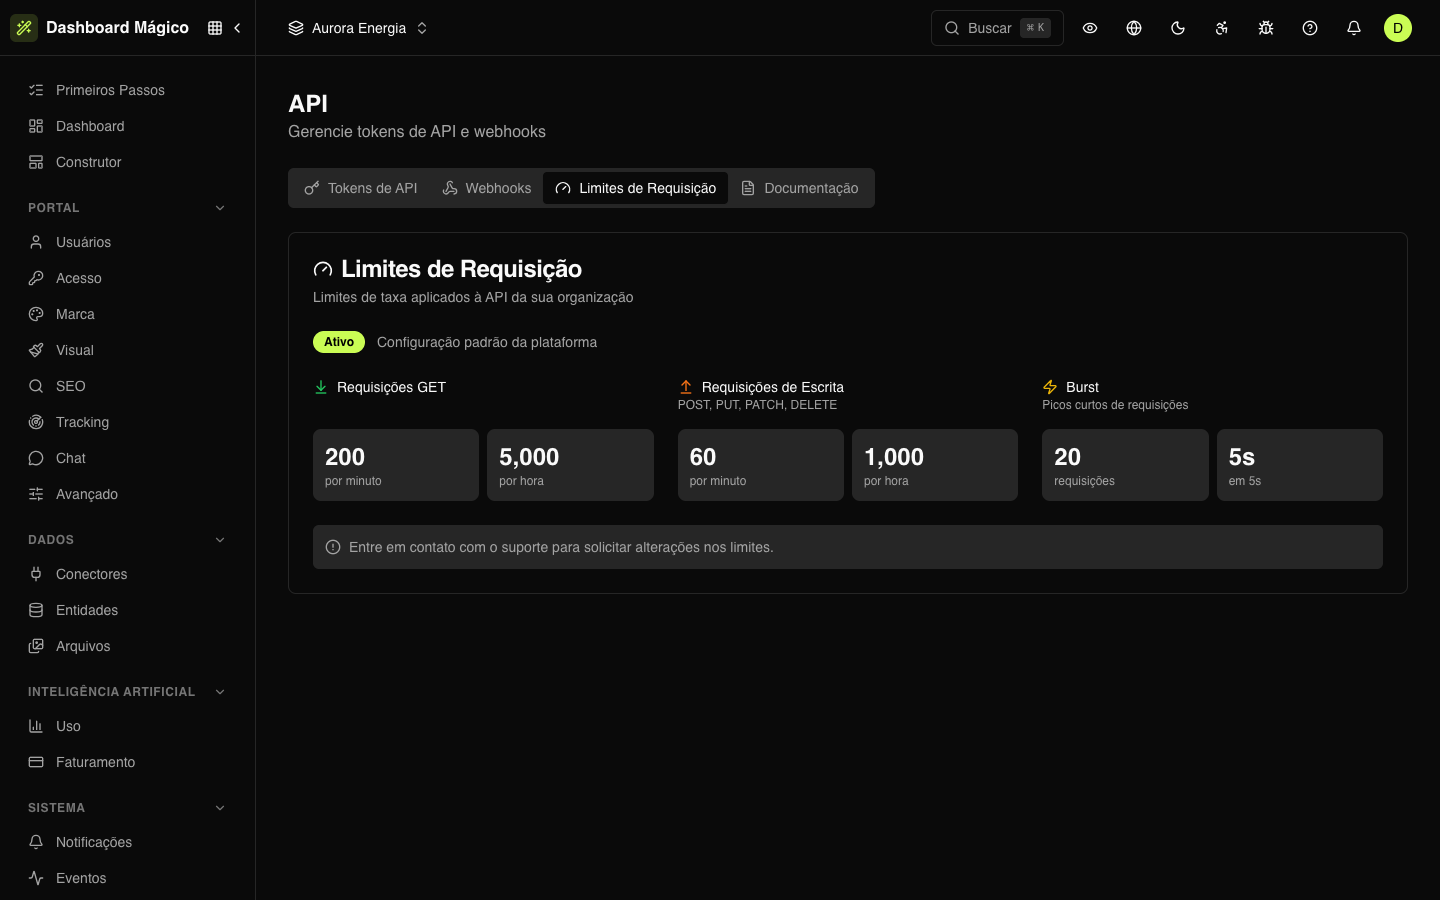
Junto al estado (Enabled o Disabled), la pantalla indica si la organización usa la configuración predeterminada de la plataforma (Using platform default configuration) o una configuración personalizada (Using custom configuration). Los límites vienen en tres grupos:
| Grupo | Qué cuenta | Valor predeterminado de la plataforma |
|---|---|---|
| GET Requests | Lecturas | 200 por minuto y 5.000 por hora |
| Write Requests | POST, PUT, PATCH y DELETE | 60 por minuto y 1.000 por hora |
| Burst | Picos cortos de solicitudes | 20 solicitudes en 5 segundos |
¿Necesitas límites distintos? Habla con el soporte de Kobana: los límites de cada organización los ajusta el equipo de Kobana, no el dashboard.
Cuando se supera el límite
La API responde 429 Too Many Requests, con el header Retry-After indicando cuántos segundos esperar. El cuerpo trae el mismo valor en retry_after:
{
  "error": { "code": "TOO_MANY_REQUESTS", "message": "Rate limit exceeded" },
  "retry_after": 42
}
Para manejarlo bien en tu integración:
- Al recibir
429, espera los segundos deRetry-Afterantes de intentar de nuevo. - No repitas la llamada en un bucle inmediato: los intentos rechazados también cuentan y solo prolongan el bloqueo.
- Reparte las llamadas grandes en el tiempo — por ejemplo, usa la paginación de la API en lugar de muchas búsquedas en paralelo.
Cada token tiene su propio conteo: el exceso de una integración no consume el límite de las otras. Más detalles en la referencia de la API.