Auditoría
La Auditoría registra quién cambió qué, cuándo y desde dónde. Toda creación, modificación y eliminación hecha desde el dashboard o la API entra en el rastro. Lo consultas en Sistema › Auditoría (/dashboard/audit).
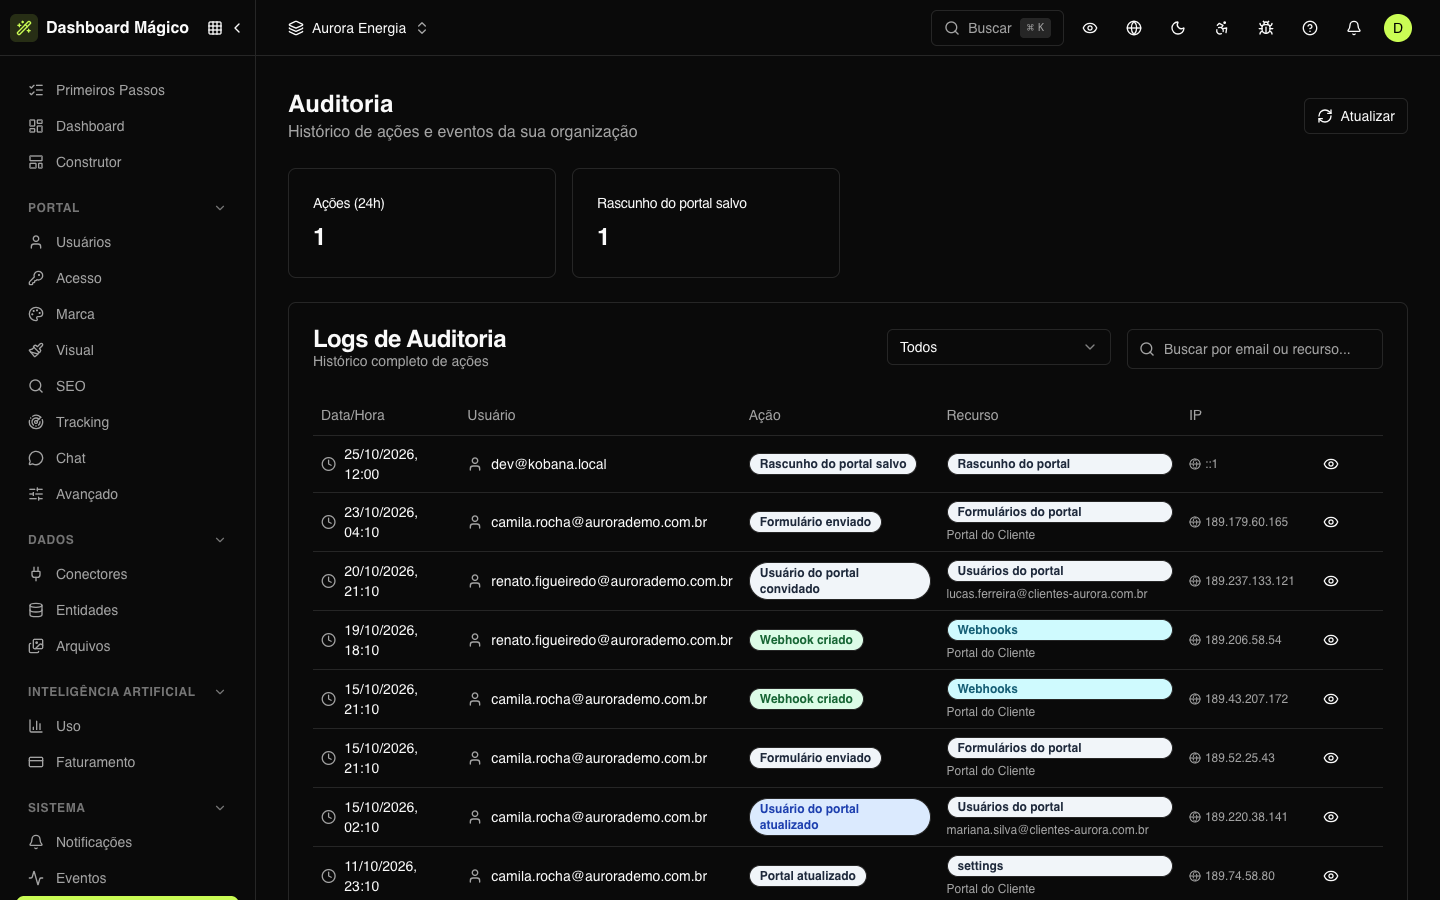
El resumen
En la parte superior, la tarjeta Acciones (24h) muestra cuántas acciones se registraron en las últimas 24 horas. Junto a ella aparecen las acciones más frecuentes del período, con el conteo de cada una.
La lista
| Columna | Qué muestra |
|---|---|
| Fecha/Hora | Cuándo ocurrió la acción. |
| Usuario | El correo de quien hizo la acción. Sistema cuando fue la propia plataforma. |
| Acción | Qué se hizo — por ejemplo, "Usuario del portal invitado" o "Portal actualizado". |
| Recurso | El tipo del recurso y, debajo, su nombre — por ejemplo, Usuarios del portal y el correo del usuario. |
| IP | La dirección IP desde donde vino la acción. |
Para filtrar, elige un Recurso (usuarios del portal, conectores, entidades, miembros, roles, workspaces, tokens de API, configuración del portal…) o busca por el correo de quien actuó, por la acción o por el tipo de recurso. Usa Actualizar para recargar.
La lista muestra los registros del workspace activo y los registros generales de la organización, que no pertenecen a ningún workspace.
Detalles de un registro
Haz clic en el ícono de ojo de una fila para ver todo lo que se guardó:
- Usuario, Acción, Recurso e IP;
- Nombre del recurso;
- Valores anteriores y Valores nuevos — cómo estaba el recurso antes y cómo quedó;
- Cambios — solo los campos que cambiaron;
- User Agent — el navegador o programa utilizado.
Las contraseñas, tokens, claves de API y otros secretos nunca se guardan: en su lugar aparece [REDACTED].
Por cuánto tiempo
Los registros están disponibles por 90 días. Después de eso, se borran automáticamente.
:::tip ¿Auditoría o eventos? La auditoría dice quién lo cambió y con qué valores. Los Eventos dicen qué cambió y alimentan los webhooks. :::